



З огляду на те, наскільки це важливо для всього, від навігації до синхронізації годинника, системи супутникової навігації напрочуд вразливі до різноманітних атак, від простих перешкод до більш складних атак підробки. Але це може змінитися, оскільки Galileo, європейська GNSS, нещодавно продемонструвала перші криптографічно захищені корекції позиції в умовах шахрайства.
Більшість систем GNSS, включаючи GPS, не мають засобів екранування, щоб запобігти передачі зловмисником помилкового сигналу з більшою потужністю та захопленню приймача; оскільки сигнали GNSS надзвичайно слабкі до того моменту, як вони досягають землі, це неважко для середньоозброєного нападника.
Система автентифікації сигналу Galileo (SAS) спрямована на вирішення цієї проблеми. Наземна станція Galileo попередньо вибирає коди передачі, які потім шифрує та публікує за допомогою секретного ключа, який регулярно змінюється. Одержувач, який передбачає потребу в автентифікованому сигналі, може завчасно завантажити ці зашифровані коди та зберегти їх. Потім супутники Galileo передають пілотний сигнал E6-C, а приймач записує сигнал. Після того, як блок повідомлення передано, він передає ключ дешифрування в окремому сигналі, який приймач використовує для відновлення кодів розповсюдження. Потім приймач співвідносить ці розширені коди із записаним сигналом, щоб визначити псевдодальність супутника.
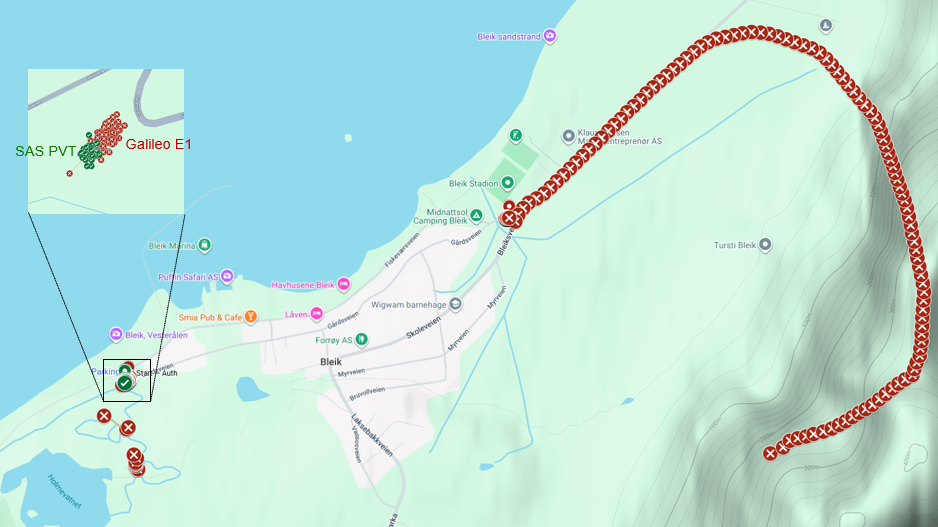
Це дуже складна система, але вона працює: на початку цього місяця в Норвегії відбувся щорічний захід Jammertest GNSS. Протягом тижня численні організації перевіряли надійність своїх систем GNSS проти різноманітних атак, включаючи перешкоди, відкладену повторну передачу та підробку. Використовуючи п’ять супутників Galileo, Європейське космічне агентство змогло отримати стабільний фіксатор свого приймача навіть під час підробки.
В принципі, цей метод можна поширити на інші системи GNSS. Звичайно, для цього є мотив; Останнім часом були показані дуже великі напади.

