

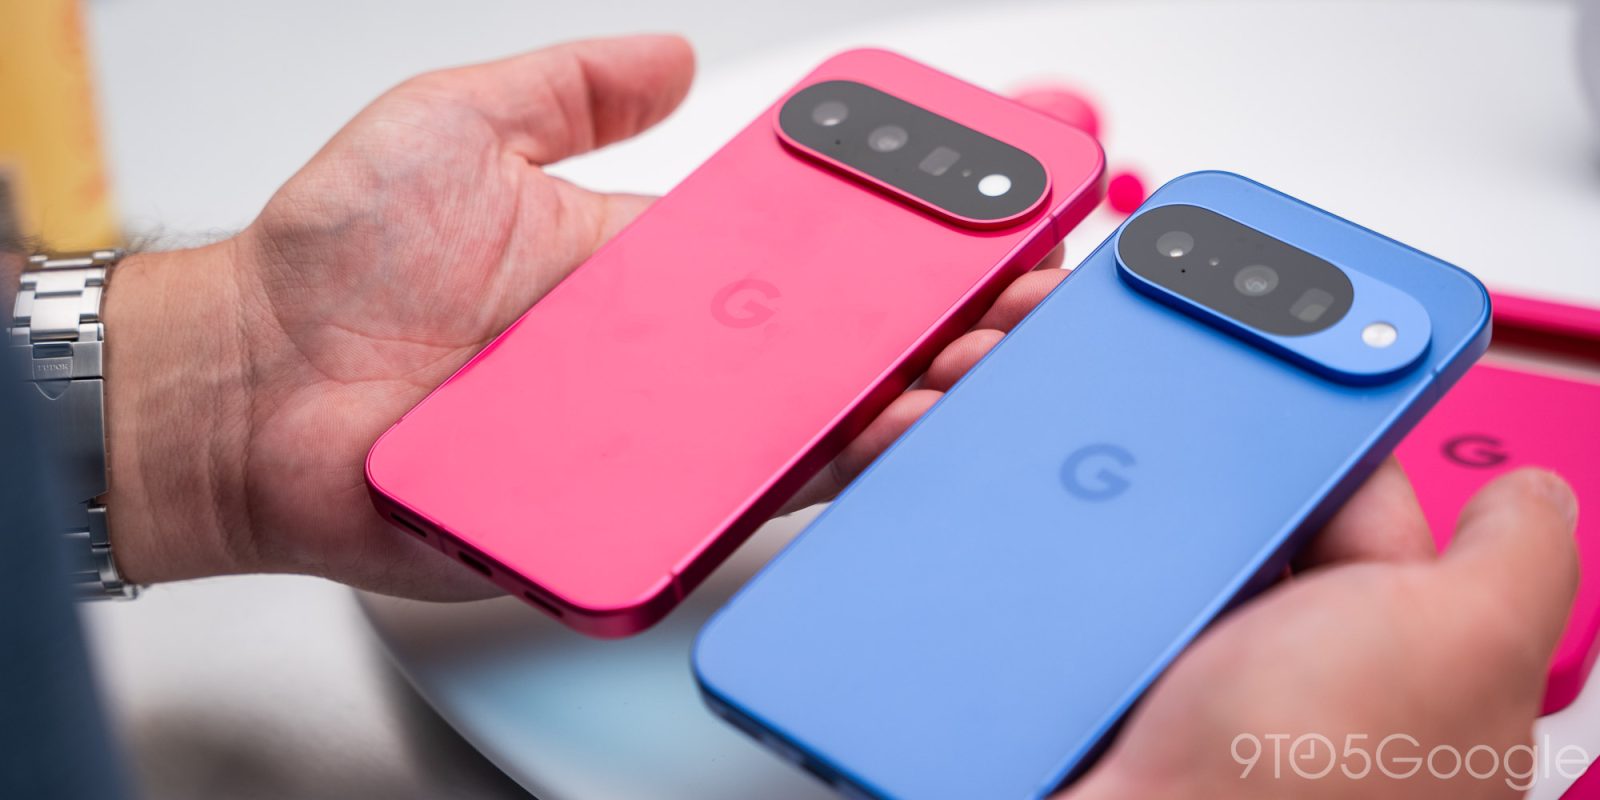
Google підтвердив, що «обмежена» кількість телефонів Pixel постраждала від уразливості, пов’язаної з модемом пристрою.
У рамках оновлення системи безпеки за вересень 2026 року Google виправив понад 200 вразливостей системи безпеки, але особливо підкреслює, що одну з них активно використовували в дикій природі.
Пояснення: Існують ознаки того, що CVE-2026-58704 може бути предметом обмеженої та цілеспрямованої експлуатації.
Проблема пов’язана з модемом із комутатором, який не потребує втручання користувача. CVE-2026-58704 описано як:
У мобільному модемі можливий обхід дозволів через логічну помилку в коді. Це може призвести до збільшення дистальних (проксимальних/прилеглих) привілеїв, де додаткові привілеї продуктивності не потрібні. Для використання не потрібна взаємодія користувача.
Точні подробиці того, як була використана вразливість, а також які моделі були вражені, невідомі, але CISA (через Хакерські новини) каже, що його використовували на телефонах Pixel, пояснюючи, що «пристрої Google Pixel мають уразливість до неправильної авторизації в стільниковому модемі». Поряд із оголошенням Google це було використано в дикій природі, мабуть, для джейлбрейка «цільових» пристроїв. CISA опублікувала повідомлення про те, що це «відома експлуатована вразливість», пояснюючи, що «цей тип уразливості є частим вектором атак для кіберзлочинців і становить значні ризики для федерального підприємства». TechCrunch зазначає, що це називається атакою «нульового кліку», додаючи, що Google не відповів на запит прокоментувати вразливість, яка використовується, і хто її використовує.
Якщо ви користуєтеся телефоном Pixel, проблему має вирішити оновлення до вересневого виправлення 2026 року, яке зараз випускається.
Докладніше про Google Pixel:
Стежити за Беном: Twitter/XТеми, Bluesky та Instagram


FTC: Ми використовуємо партнерські посилання для автоматичного заробітку. більше.


