досягнення: Кіберзлочинці використовували службу підписки під назвою EvilTokens, щоб викрасти доступ до облікових записів Microsoft і поштових скриньок жертв мінування для отримання платіжної інформації, внутрішньої звітності та довірених ділових контактів. Microsoft заявила, що інструменти штучного інтелекту платформи скомпрометували 12 000 облікових записів клієнтів у 10 000 організаціях протягом кількох місяців.
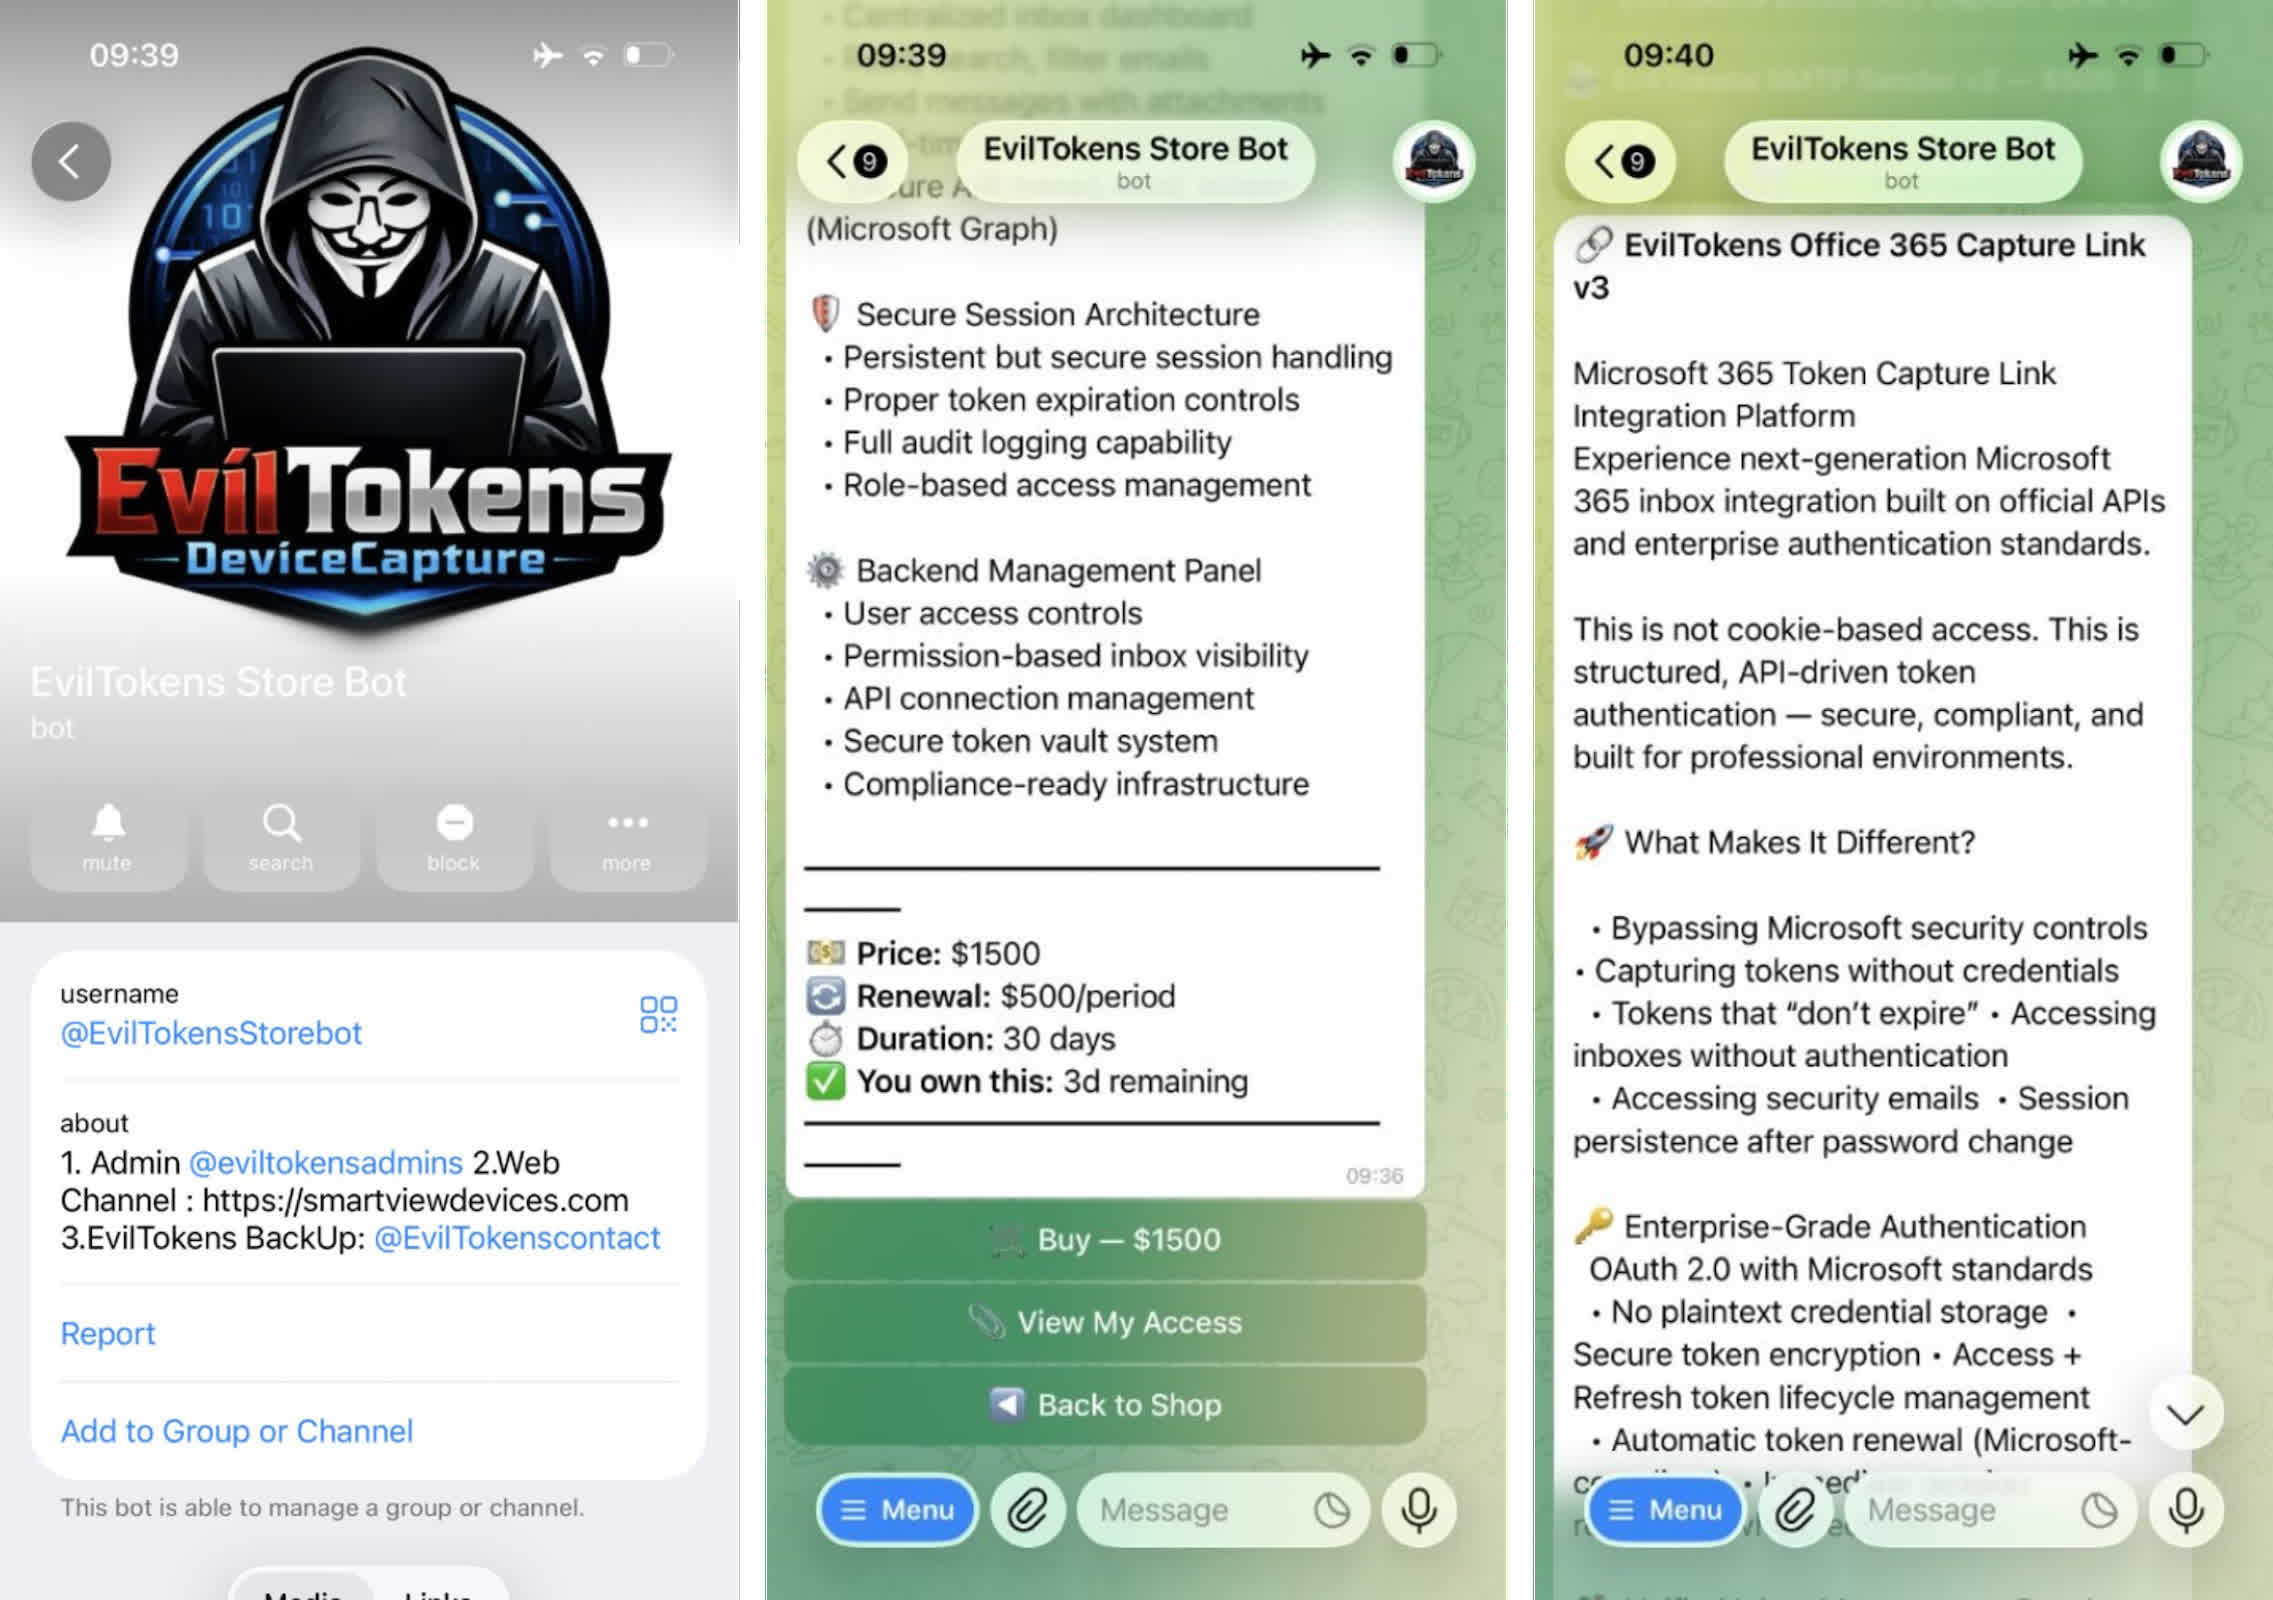
Сервіс, який продається через канал Telegram, поєднує в собі фішингові коди пристрою з автоматичним аналізом викрадених поштових скриньок. Microsoft заявила, що зараз припинила операцію та вилучила 50 веб-сайтів і 150 додаткових доменів через юридичні операції та координацію партнерів. Служба столичної поліції Великобританії також заарештувала двох чоловіків за підозрою у злочинах, пов’язаних з платформою.
EvilTokens стягував 1500 доларів США за вступ і 500 доларів на місяць. Його клієнти можуть надсилати фішингові електронні листи в масштабі та спрямовувати одержувачів на шахрайські сторінки, призначені для використання процесу автентифікації коду пристрою Microsoft.
Автентифікація коду пристрою – це метод входу OAuth, розроблений для телевізорів та інших пристроїв з обмеженими можливостями входу. Користувачеві показують код на одному пристрої та просять ввести його через інший браузер. Після виконання цього кроку пристрій буде авторизовано.

EvilTokens використовував цей процес для реєстрації пристроїв, контрольованих зловмисниками. Microsoft і SpyCloud заявили, що фішингові посилання та додатки приводили жертв до сторінок, які запускали скрипти, які спілкувалися з Microsoft Entra в режимі реального часу та генерували коди пристроїв. Потім жертвам було запропоновано ввести ці коди на законному сайті для входу на пристрій Microsoft, надаючи зловмисникам доступ до їхніх облікових записів.
SpyCloud сказав, що платформа використовує автоматизацію Node.js і динамічний код пристрою. Ці функції допомогли йому уникнути деяких методів виявлення, які покладаються на відомі шаблони, сигнатури чи статичну інфраструктуру фішингу. EvilTokens також автоматизував більшу частину роботи, яка виконувалася після отримання облікового запису.

Корпорація Майкрософт заявила, що її чат-бот штучного інтелекту займає центральне місце в цих зусиллях. Чат-бот може перевіряти електронну пошту в зламаних облікових записах і визначати довірені контакти, підтвердження платежів, посади та інші корисні деталі в шахрайських схемах.
Платформа може аналізувати до 5000 електронних листів одночасно. Він шукав працівників, уповноважених затверджувати великі платежі, менеджерів, яким вони звітували, а також постачальників і клієнтів, з якими вони працювали. Потім це може допомогти користувачам створити переконливу причину для запиту платежу або зміни банківських інструкцій.
У Microsoft заявили, що EvilTokens може рекомендувати стратегії фішингу та чернетки повідомлень, які надходять від довірених контактів. Це скоротило час, який зловмисники зазвичай витрачають на перегляд пошти, рахунків і списків контактів перед спробою переказати гроші.

Зламані облікові записи належали організаціям оптової торгівлі, будівництва, фінансових послуг, нерухомості, вищої освіти та охорони здоров’я. Більшість постраждалих облікових записів належали користувачам у Сполучених Штатах, за ними йдуть Канада, Велика Британія, Австралія, Індія та Франція.
У Microsoft заявили, що цей випадок показує, як викрадена поштова скринька може стати проблемою шахрайства, а не просто проблемою безпеки облікового запису.
«Для організацій урок полягає в наступному: припустимо, що коли поштові скриньки скомпрометовані, злочинці можуть зрозуміти їхній вміст за хвилини, а не за дні», — заявили в Microsoft. «Надійний захист і моніторинг ідентичності залишаються критично важливими, але організації також повинні самостійно досліджувати запити на зміну платіжної інформації, направлення коштів або авторизацію незвичних транзакцій через надійний другий канал».