
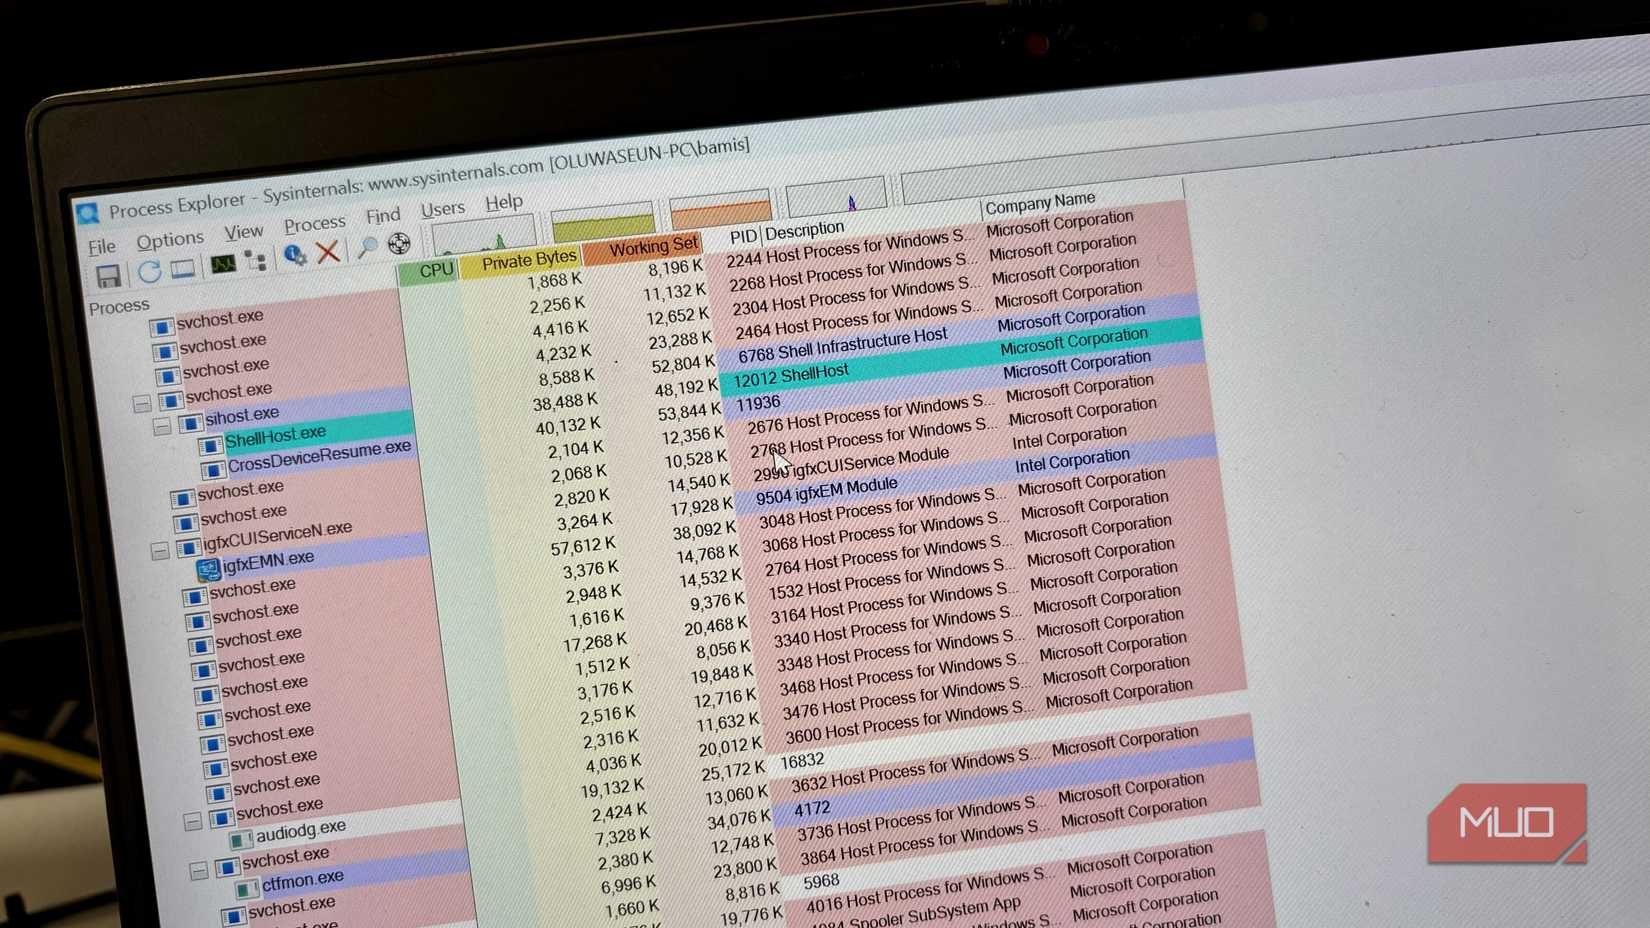
У мене є звичка, яку можна назвати параною: коли вентилятор мого комп’ютера обертається вище, ніж зазвичай, з метою «зловити грабіжника», я шукаю в диспетчері завдань. Ця звичка окупилася минулого тижня, але цього разу «злодій» був процесом, який я ніколи раніше не сумнівався.
Зрештою я зрозумів, що більша проблема полягає не в тому, що я не впізнаю процес. Це тому, що я не мав точного способу визначити, чи варте це моєї уваги.
Один процес у моєму списку я не міг пояснити
Назва мені нічого не дає – файл нижче розповідає іншу історію
Коли я прокручував Process Explorer, мою увагу привернув рядок RuntimeBroker.exe, PID 18900. Цей процес використовував близько 7,8 МБ приватної пам’яті. Що ж, я б, напевно, не турбувався, але коли я побачив ще чотири приклади того самого процесу, мені стало цікаво дослідити.
Усі вони працювали під різними ідентифікаторами PID: 18900, 23036, 19616, 20936 і 7104, і споживали дещо різні обсяги пам’яті.
Сама назва – “RuntimeBroker” – не дає мені особливої праці. Фактично, в якийсь момент я переконався, що це те, що шахраї називають фальшивим процесом. Це прозвучало водночас і невиразно, і офіційно.
Тож я клацнув на ньому правою кнопкою миші та дослідив його властивості. У вікні «Властивості» я бачу не лише введене ім’я, а також шлях до виконуваного файлу та інформацію про його цифровий підпис.
Мені знадобилося кілька секунд, щоб перейти від хвилювання до реальних відповідей. Це змінило спосіб моєї взаємодії з процесами. Мені не потрібно було розпізнавати кожен процес, але мені потрібен був спосіб дізнатися про них більше.
Я втілив у роботу другу думку
Перевірка пам’яті VirusTotal вже була

Подивившись на стовпець «Назва компанії» в Process Explorer, я побачив, що він підписаний Microsoft Corporation. Крім того, шлях показав мені, що він працює з System32. Ці дві деталі зменшили ймовірність того, що RuntimeBroker буде підробкою, але я не був готовий погодитися на «гарний вигляд».
Тому я активував додаткову колонку. Я переглядав Опції > VirusTotal.com > Перегляньте VirusTotal.comпотім прийняли одноразові умови. Через кілька секунд ця колонка була заповнена.
Мені сподобалося те, що Process Explorer спочатку перевірив хеш файлу на VirusTotal, а не автоматично копіював мій виконуваний файл. VirusTotal може повернути наявний результат, якщо цей хеш уже є в його базі даних. Якщо файл ще невідомий, Process Explorer також дозволяє представити його для аналізу, тому я не вважав інтеграцію гарантією того, що файли ніколи не залишать комп’ютер.
Результат цього конкретного процесу, коли я його перевірив, був 0/76. Коли я клацнув запис VirusTotal, я перейшов на сторінку з написом «Жоден постачальник засобів безпеки не позначив цей файл як шкідливий».
Я припускав, що VirusTotal справді виконає сканування на віруси, але це не так. Замість цього він запитує велику, постійно оновлювану базу даних, щоб дізнатися, чи переглядався файл раніше та що повідомляли постачальники.
Це число не було відповіддю, яку я думав
Це мало сенс лише тоді, коли я перестала читати це сама

Коли я побачив свіжий результат VirusTotal, у мене виникла спокуса вважати це завершенням мого дослідження. Нульовий результат виявлення не доводить, що файл безпечний. Це може просто означати, що жоден із механізмів-учасників не визначив його як шкідливий, або що файл надто новий чи незвичайний, щоб зафіксувати наявні сигнатури та виявлення.
Крім того, наявність лише одного виявлення в різних механізмах не обов’язково підтверджує, що воно шкідливе. Одноразове виявлення також може бути помилковим.
Тож сам по собі VirusTotal нічого для мене не вирішив. Я дійшов висновку, прочитавши цю колонку та розглянувши все, що показав мені Process Explorer. У випадку з цим конкретним файлом я переконався, що він знаходиться там, де має бути справжній RuntimeBroker, і що його цифровий підпис ідентифікує Microsoft як підписувача. Разом ці частини визначили, наскільки я можу довіряти процесу.
Тож я перевіряв, чи шлях, підписувач і результат VirusTotal розповідають ту саму історію.
Я досі не знаю більшої частини того, що відбувається
Коли я закрив Process Explorer, я все ще не мав уявлення про те, що половина процесів на моєму комп’ютері робила протягом дня, але мене це влаштовує
|
Що привертає мою увагу |
Ось що я перевірю далі |
|---|---|
|
Процес, якого я не знаю |
Де файл насправді живе |
|
Де файл насправді живе |
Хто це підписав? |
|
Все одно не додається |
Про що VirusTotal вже знає |
|
Кілька сигналів вказують в одному напрямку |
Варто належного дослідження |
svchost.exe зробив для мене краще, ніж RuntimeBroker.exe. Один екземпляр (PID 1352) використовував близько 20 МБ приватної пам’яті. Це одна з найпоширеніших імен процесів Windows, але ця ідентифікація не говорить мені, які служби розміщує цей конкретний екземпляр. Одного лише імені процесу недостатньо. Оскільки зловмисне програмне забезпечення іноді використовує знайомі імена, важливо перевірити, де знаходиться виконуваний файл і хто його підписав.
Я все ще не розпізнаю багато процесів, і це не заважає мені бути мішенню. Якщо я щось не впізнаю, тепер я маю спосіб вирішити, чи варто це досліджувати, а не просто судити за назвою.
Process Explorer дає мені кілька способів перевірити ці процеси без необхідності спочатку ідентифікувати кожен із них.