RP2350 насправді є дуже безпечним чіпом, якщо врахувати все. У нього є безпечне завантаження, TrustZone ARMv8 для розділення безпечного та незахищеного виконання, і ви можете назавжди вимкнути налагодження – Pi Foundation навіть включає виявлення помилок, що означає, що він блокує чіп для підпорядкування. Ось чому [Ledger Donjon] Команда безпеки повністю зайнялася Бондом Лиходієм і принесла всіма улюблений фруктовий мікроконтролер на стіл за допомогою повільного лазерного променя.
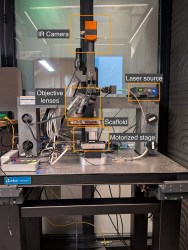
Що ж, окрім кліше фільмів, лазер насправді дуже ретельно фокусувався на цілі перед тим, як увімкнути. Цією ціллю був регістр, який увімкне функції налагодження 2350. Зазначений регістр було знайдено шляхом декапсуляції чіпа та перевірки матриці за допомогою фотонно-емісійної електронної мікроскопії; Фактична атака була здійснена на чіп, який був розблокований повернувся стороні, з ІЧ-просвітом через кремнієву пластину. Ймовірно, було трохи більше спроб і помилок, щоб точно визначити, де на матриці поруч із реєстратором вдарити лазером і вирізати ці біти. Але вони зробили це й відновили доступ налагоджувача до безпечної області виконання. Потім, після скидання чіпа, [Ledger]Команда прочитала 128-бітний секрет, який Pi Foundation сховав у пам’яті під час хакерського виклику 2350.
Давно прийнято вважати, що коли чорні капелюхи — або білі капелюхи, якщо на те пішло — заволодіють вашим обладнанням, вони знайдуть спосіб. Зусилля, необхідні для злому простого мікроконтролера, справді вражають. Ми вже говорили про лазерну ін’єкцію помилок; на жаль, ми також показали атаки збоїв, які використовує Pi Pico – типи, які перешкоджають виявленню помилок у цьому чіпі.