кредит: Адамія Шарма / Android Authority
TL; DR
- Вересневе оновлення безпеки Pixel від Google виправляє вразливість стільникового модема, яка могла бути використана в обмежених цілеспрямованих атаках.
- CVE-2026-58704 може дозволити віддаленому зловмиснику обійти перевірку авторизації та підвищити привілеї, не вимагаючи жодної взаємодії з жертвою.
- CISA додала цю ваду до свого списку відомих уразливостей, які можна використовувати.
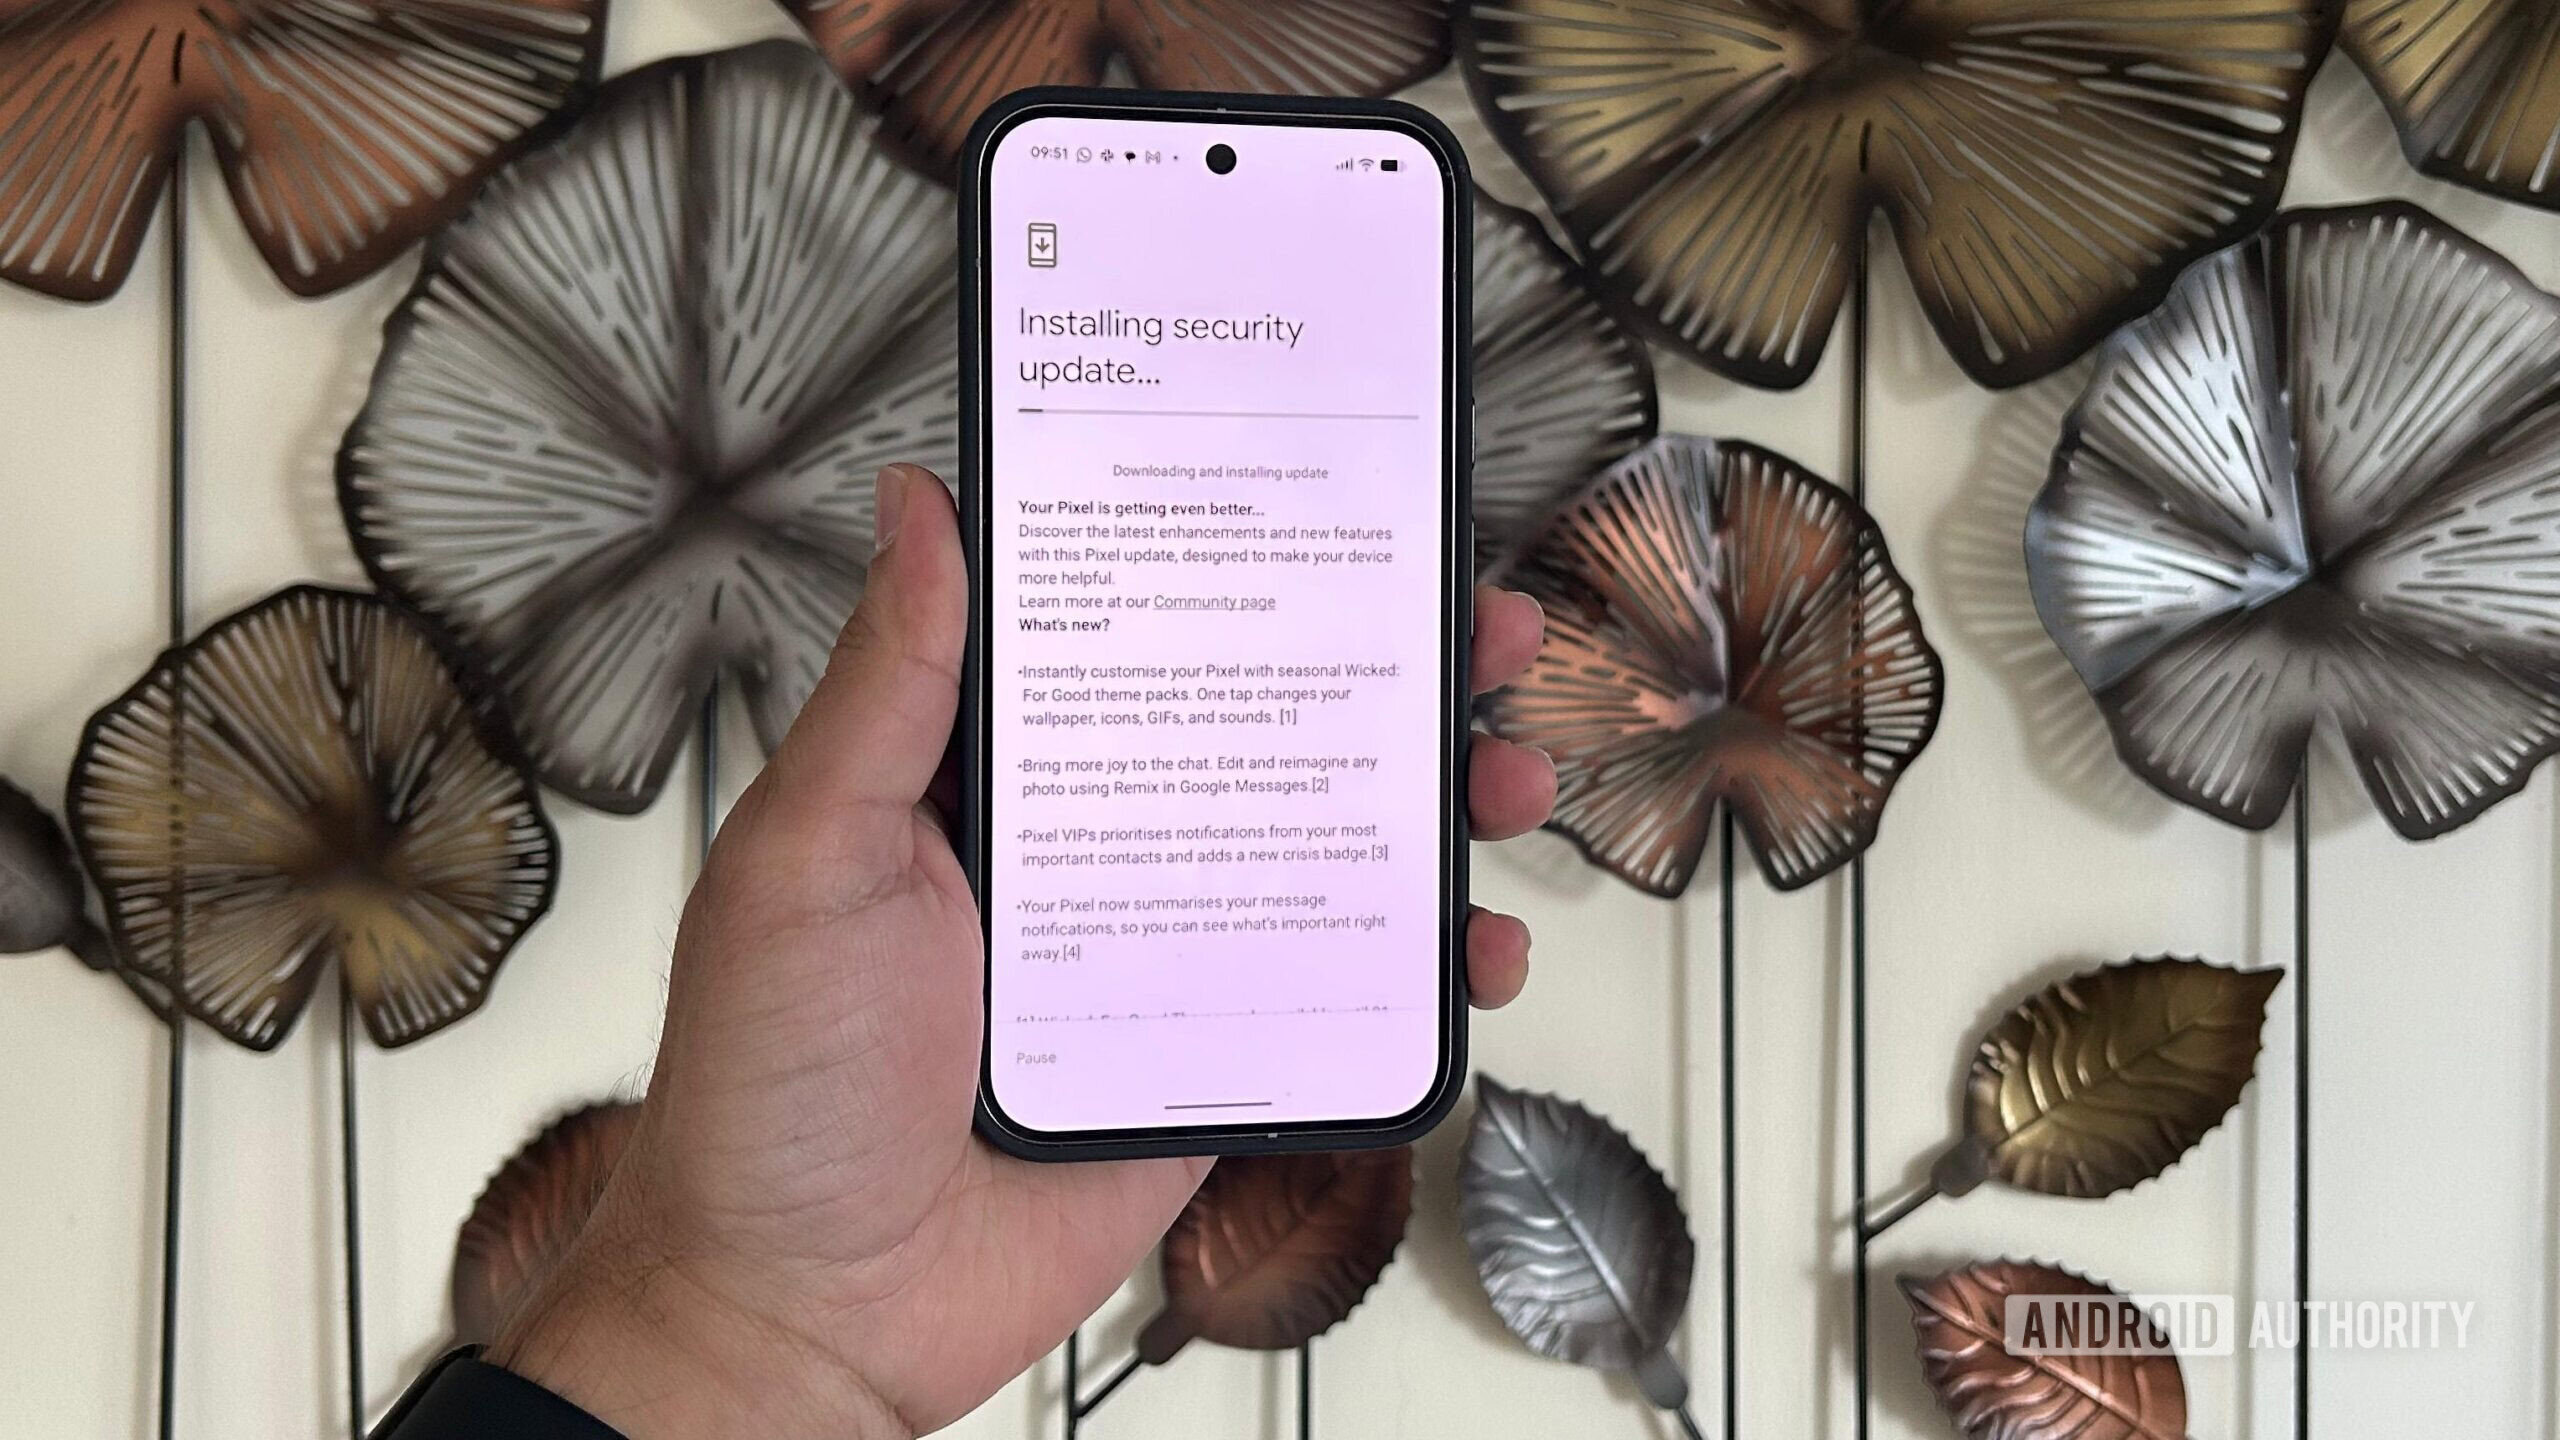
Google щойно випустив вересневий Pixel Drop разом із деталями свого щомісячного виправлення безпеки для пристроїв Pixel. Але серед усіх нових функцій, які приносить стабільна версія Android 17 QPR1, можна не помітити один недолік безпеки. Google та інші відповідні органи тепер підтвердили, що виправлена вразливість модему Pixel використовувалася в цільовому експлойті.